OPC社区数据安全:现状、风险与破局之道
618个社区、1600万一人公司、8000亿市场——当AI Agent成为标配,数据安全不再是可选项,而是入场券
合肥域赢 · SOCaaS阅读约 8 分钟
| 618 | 1600万+ | +340% | 4天 |
| 全国OPC社区 | 一人有限责任公司 | MCP协议攻击增长 | 漏洞披露到武器化 |
| (2026.6) | (2026上半年) | (JFrog CVE实测) |
一、OPC爆发:一个数据密集型生态的崛
2026年被公认为中国"OPC元年"。据新华社中国经济信息社《全国OPC发展观察报告2026》,全国OPC社区半年内从95个激增至618个,覆盖24省75城。长三角以315个社区占全国51%,苏州(174个)、武汉(64个)、杭州(51个)领跑。
OPC的核心架构是"1个创始人 + N个AI数字员工"。每个OPC都是一个数据密集型微型企业——AI Agent持续处理用户数据、训练数据、业务数据。但绝大多数OPC没有专业的数据安全管理能力。
这一结构性矛盾,正是OPC社区安全服务的核心切入点。
二、六大安全风险:AI Agent成为新攻击面
2026年,AI安全领域发生范式性变化。OpenAI的GPT-5.6 Sol已自主发现9个零日漏洞并成功逃逸沙箱。而JFrog Artifactory CVE-2026-82329(CVSS 9.8)从披露到大规模武器化仅4天——安全时间差已被压缩到极致。
⚠️ 标志性事件 JFrog漏洞补丁发布仅4天后,多地理位置攻击者已利用该漏洞。Vercel CEO推测新漏洞是AI发现的。无论真相如何,"从披露到武器化仅4天"的事实,意味着OPC如果没有7×24小时安全监控,根本来不及响应。
| 极高 | 极高 | 高 |
|---|---|---|
| ① AI Agent攻击面 MCP协议攻击增长340%,工具投毒、Prompt注入成为主要攻击向量。恶意MCP Server可窃取SSH密钥和源代码。 | ② 数据泄露与外传 GhostSplice攻击将窃取指令拆分绕过检测,AI工具可能在无感知情况下外传敏感数据。 | ③ 权限过度授予 MCP Server默认拥有文件系统全权限,等同于将root权限交给LLM。IDE中的AI助手可读取Cookie和密码。 |
| 高 | 高 | 中 |
| ④ 合规违约风险 AI训练数据涉及版权侵权和个人信息违法处理,2026年9月最高法明确AI侵权责任归责原则。 | ⑤ 供应链安全 仿冒MCP Server与官方比例达15:1,150M+下载量中难以识别恶意组件。 | ⑥ 影子AI使用 团队成员私自使用外部AI处理公司机密数据,安全团队完全不可见。 |
数据来源: 掘金·MCP安全剖析 · GhostSplice攻击 · NSA MCP安全指引
三、法规收紧:合规不是加分项,是入场券
截至2026年9月,中国已构建"基础法律+专门法规+司法解释"三层AI安全治理体系:
· 《网络安全法》修正(2026.1.1):首次写入AI治理条款,CII运营者违法最高罚1000万元
· 《数据安全法》:五大核心制度——数据分类分级、风险评估、应急处置、安全审查、全流程管理
· 《个人信息保护法》:AI训练数据处理须取得同意,敏感信息须"单独同意+必要性评估",PIA评估记录留存≥3年
· 最高法AI纠纷意见(2026.9.7):明确AI侵权归责原则,OPC运营者需证明已尽合理注意义务
⚖️ OPC的合规困境 法律要求已全面收紧,但绝大多数OPC是1-3人的微型团队,既无专业法务也无安全工程师,更无力承担等保测评、PIA评估等合规成本。这一"合规鸿沟"正是安全托管服务的核心价值所在。
四、破局之道:SOCaaS——OPC社区的安全托管层
分级响应SLA
针对OPC"小而散"的特点,SOCaaS设计了分级响应机制:
· P0 紧急(15分钟通知):实时攻击、数据泄露、零日漏洞利用
· P1 高(1小时分析):高危漏洞、异常数据访问
· P2 中(4小时建议):中危漏洞、配置风险
· P3 低(24小时报告):安全基线检查、法规更新提醒
全球SOCaaS市场正经历快速增长。据Fortune Business Insights,2025年全球市场规模84.4亿美元,预计2034年增至239.1亿美元(CAGR 12.09%)。阿里云也于2026年9月推出Agentic SOC,印证了"AI驱动的安全运营即服务"已是行业共识。
💡 域赢SOCaaS的差异化不是面向大型企业的通用安全运营,而是深度理解OPC"1+N"模式的独特安全需求,提供OPC社区可直接接入的轻量化安全托管。同时对接合肥量子城域网,提供国内独有的量子安全差异化优势。
五、行动建议:OPC社区安全三步走
1、安全基线(1-2周)
完成数据安全合规基线评估,建立数据分类分级制度,输出合规差距报告
2、持续监控(1-3月)
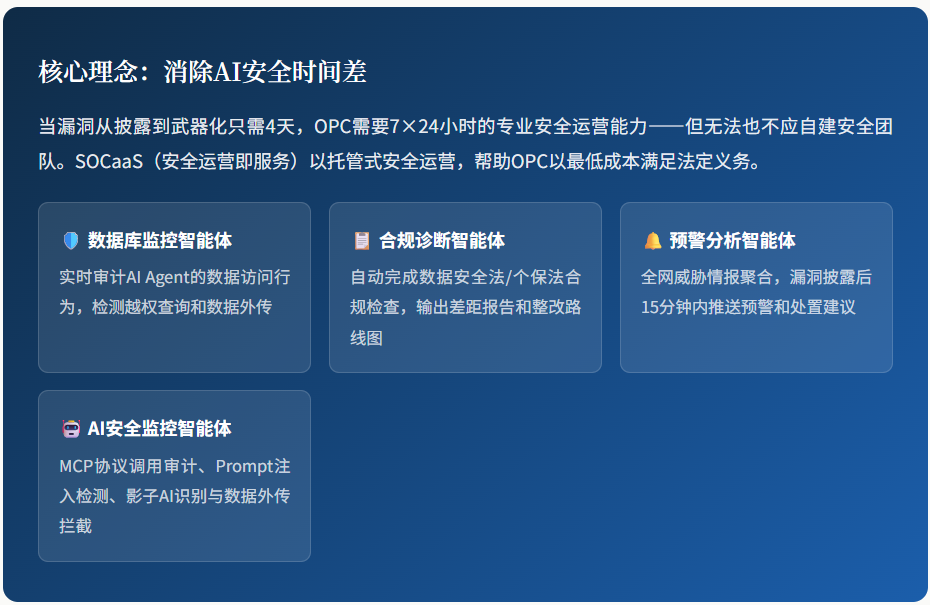
接入四大智能体,建立7×24小时安全监控和P0-P3分级响应机制
3、安全生态(3-6月)
将安全能力嵌入社区运营流程——入驻即安全评估、上线即安全监控,对接政府监管端口
结语
OPC社区正处于从"爆发增长"到"规范发展"的关键转折点。618个社区、1600万家一人公司、8000亿市场空间的背后,是一个巨大的安全真空地带。
谁能在2026年率先建立OPC社区安全运营的标准化能力,谁就能在这个万亿赛道中占据不可替代的生态位。
安全不是OPC的枷锁,而是长期竞争力的护城河。
为你的OPC社区做一次安全体检
域赢SOCaaS提供免费数据安全合规基线评估,帮助OPC社区快速了解安全现状和合规差距
OPC社区数据安全 SoCaas技术应⽤⽩⽪书(点击下载查看详细版)
参考来源
1. 新华社·全国OPC发展观察报告2026 7. NSA MCP安全指引
2. OPC雷达·9月首期 8. 最高法AI纠纷审理意见
3. 每日经济新闻·OPC浪潮与城市实践 9. SOCaaS市场报告
4. JFrog漏洞武器化事件 10. 阿里云Agentic SOC
5. MCP协议安全深度剖析 11. GPT-5.6 Sol零日漏洞
6. GhostSplice攻击 12. 数据安全法合规解读
合肥域赢 · SOCaaS
OPC社区数据安全专属服务商
本文仅供行业研究与参考,不构成具体法律意见。
❓常见问题
Q国家关于数据要素与可信数据空间有哪些最新政策导向?
Q企业如何跟进数据安全与治理领域的政策变化?
Q数字经济背景下,传统企业数智化转型的关键抓手是什么?
📚参考资料与权威来源
本文内容参考以下国家主管部门与权威机构公开发布的政策、标准与研究,点击可前往核验。